
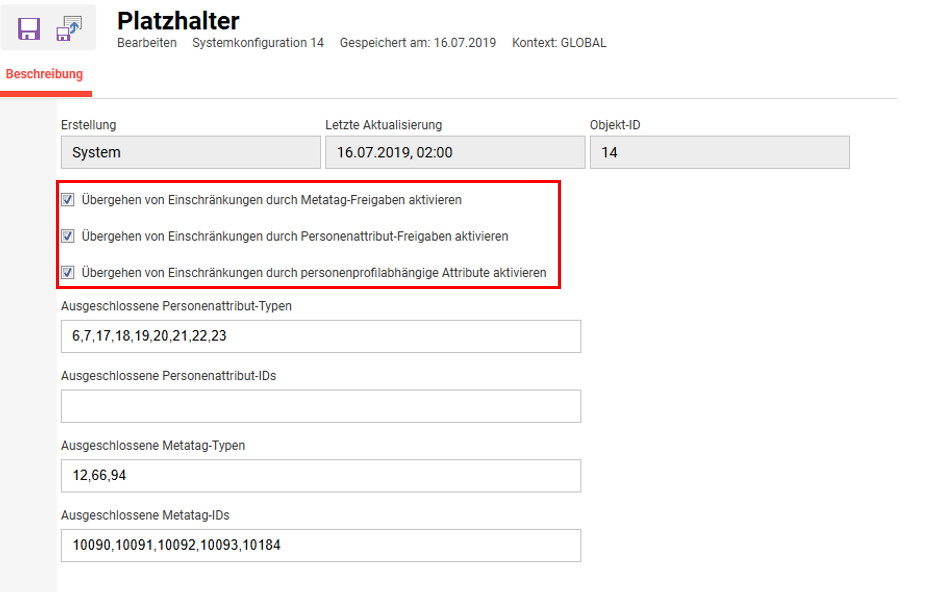
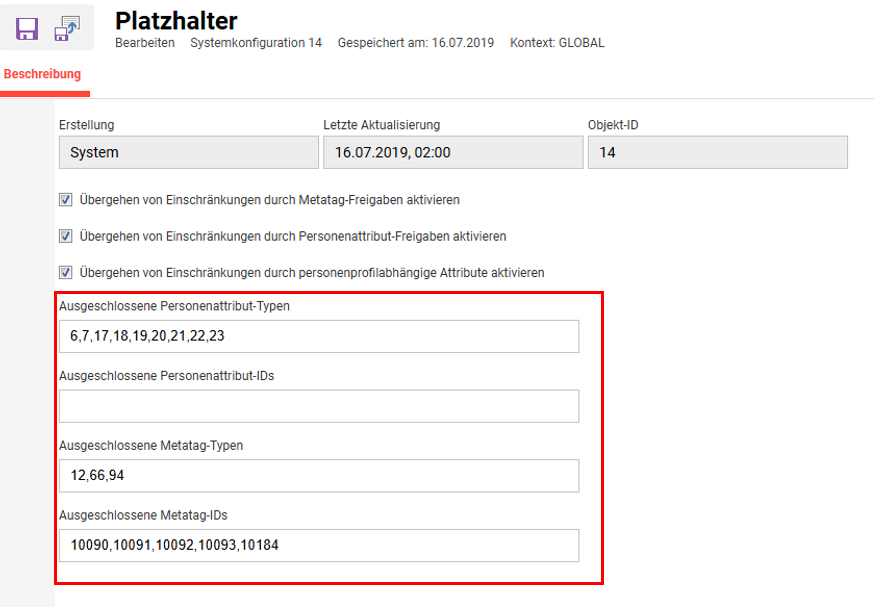
Das Menü Platzhalter legt fest, welche Metatags und Nutzerattribute als Platzhalter für Zertifikate zur Verfügung stehen. Vier Sperrlisten schließen bestimmte Attribute oder Metatags vollständig aus der Liste aus, und drei Schalter legen fest, ob der Zertifikat-Editor auf Einträge beschränkt ist, für die er eine Berechtigung besitzt.
Einstellungen
Flags
|
Einstellung |
Was bewirkt diese Einstellung? |
|---|---|
|
Beschränkung der Berechtigungen für Meta-Tags ignorieren |
Wenn dieser Wert auf false gesetzt ist (Standard), werden nur Meta-Tags angezeigt, für die der Zertifikatseditor über ACL-Berechtigungen verfügt. Dabei ist jede Berechtigungsstufe ausreichend. Bei true wird diese Einschränkung ignoriert und der Editor sieht Meta-Tags unabhängig von seinen ACL-Berechtigungen.
|
|
Beschränkung der Berechtigungen für personenbezogene Identifikatoren ignorieren |
Wenn dieser Wert auf false gesetzt ist (Standard), werden nur personenbezogene Identifikatoren angezeigt, für die der Zertifikatseditor über ACL-Berechtigungen verfügt. Dabei ist jede Berechtigungsstufe ausreichend. Bei true wird diese Einschränkung ignoriert und der Editor sieht personenbezogene Identifikatoren unabhängig von seinen ACL-Berechtigungen.
|
|
Beschränkung des Personenprofilkontexts für personenbezogene Identifikatoren ignorieren |
Diese Einstellung schränkt personenbezogene Identifikatoren anhand ihres Personenprofilkontexts ein, also anhand des zugehörigen Kunden. Bei true kann der Zertifikatseditor nur personenbezogene Identifikatoren sehen, die entweder einen globalen Kontext haben, also keinem bestimmten Kunden zugeordnet sind, oder zu einem Kunden gehören, dem der Editor ebenfalls zugewiesen ist. Ein Editor kann mehreren Kunden zugewiesen sein.
|
Blacklists
Einstellung
|
Einstellung |
Was bewirkt diese Einstellung? |
|---|---|
|
Ausgeschlossene Personenattribut-Typen |
Blacklist zum Ausschließen von Nutzerattributen nach Typ. Manche Typen, wie Picture, würden nicht durch das tatsächliche Bild ersetzt, weshalb sie im Beispiel ausgeschlossen sind. Andere Typen wie Job_Profiles unterstützen keinen sinnvoll darstellbaren Wert und/oder werden nur intern verwendet. Bundle: "strSystemCertificatePlaceholderForbiddenAttrTypes" |
|
Ausgeschlossene Personenattribut-IDs |
Blacklist zum Ausschließen von Nutzerattributen nach ID. Diese Liste kann bestimmte Nutzerattribute enthalten, deren Typ grundsätzlich unproblematisch ist, zum Beispiel Textfelder, die nur intern verwendet werden und/oder für Lerner nicht sichtbar sein sollen. Bundle: "strSystemCertificatePlaceholderForbiddenAttrIds" |
|
Ausgeschlossene Metatag-Typen |
Blacklist zum Ausschließen von Metatags nach Typ. Metatags wie Picture werden nicht durch den tatsächlichen Wert ersetzt, und File sowie Organization haben ebenfalls keinen sinnvoll darstellbaren Wert, weshalb sie im Beispiel ausgeschlossen sind. Bundle: "strSystemCertificatePlaceholderForbiddenMtTypes" |
|
Ausgeschlossene Metatag-IDs |
Blacklist zum Ausschließen von Metatags nach ID. Es ist zulässig, dasselbe Nutzerattribut oder Metatag sowohl nach Typ als auch nach ID auszuschließen, wobei dies keinen zusätzlichen Effekt hat. Weitere ausgeschlossene Metatags haben ebenso keinen sinnvoll darstellbaren Wert und/oder werden nur intern verwendet. Bundle: "strSystemCertificatePlaceholderForbiddenMtIds" |
Der Zertifikat-Editor zeigt gesperrte Einträge in der Liste der verfügbaren Platzhalter nicht an. Wird der Platzhalterwert, zum Beispiel 1018410184 10184, dennoch direkt eingegeben, ersetzt das generierte Zertifikat diesen Wert nicht.
Diese generische Ersetzung erfolgt erst nach allen anderen Ersetzungen. Ist also ein Standard- oder kundenspezifischer Platzhalter vorhanden, zum Beispiel LASTNAMELASTNAME LASTNAME, wird dieser zunächst durch die Standard- oder kundenspezifische Logik ersetzt und bleibt von der generischen Ersetzung unberührt.